ランサムウェアはActive Directoryを狙う|侵入から全社停止までの流れと、中小企業が確認したい5つのこと
ランサムウェアの被害は、社内に侵入された時点ではまだ決まっていません。被害が会社全体に広がるかどうかは、侵入した攻撃者が「社内の管理の仕組み」を手に入れられるかどうかで決まります。その仕組みが、多くの会社で使われている Active Directory です。
この記事では、侵入から全社の業務が止まるまでの流れと、中小企業がまず自分で確認できる5つのことをまとめます。
中小企業のランサムウェア被害は過去最多
警察庁のまとめによると、2025年上半期に報告されたランサムウェアの被害は116件で、そのうち中小企業は77件と過去最多でした。大企業だけが狙われる攻撃ではなくなっています。
侵入の入口として多いのは、社外から社内のネットワークにつなぐための VPN 機器で、感染経路が分かったもののうち62%を占めました。次がリモートデスクトップで22%です。どちらも「社外から社内に入るための扉」です。
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」でも、組織にとっての脅威の1位は「ランサム攻撃による被害」でした。
出典:大阪府警察 サイバーセキュリティ対策通信(警察庁「令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について」より)、同(感染経路)、IPA「情報セキュリティ10大脅威 2026」
Active Directory とは:社内の「鍵の束」
Active Directory(アクティブディレクトリ、略して AD)は、Microsoft が提供している、社内の Windows 環境をまとめて管理する仕組みです。社員が PC にログインするとき、ファイルサーバーの共有フォルダを開くとき、管理者が誰かに権限を与えるとき、その多くは AD を通じて管理されています。
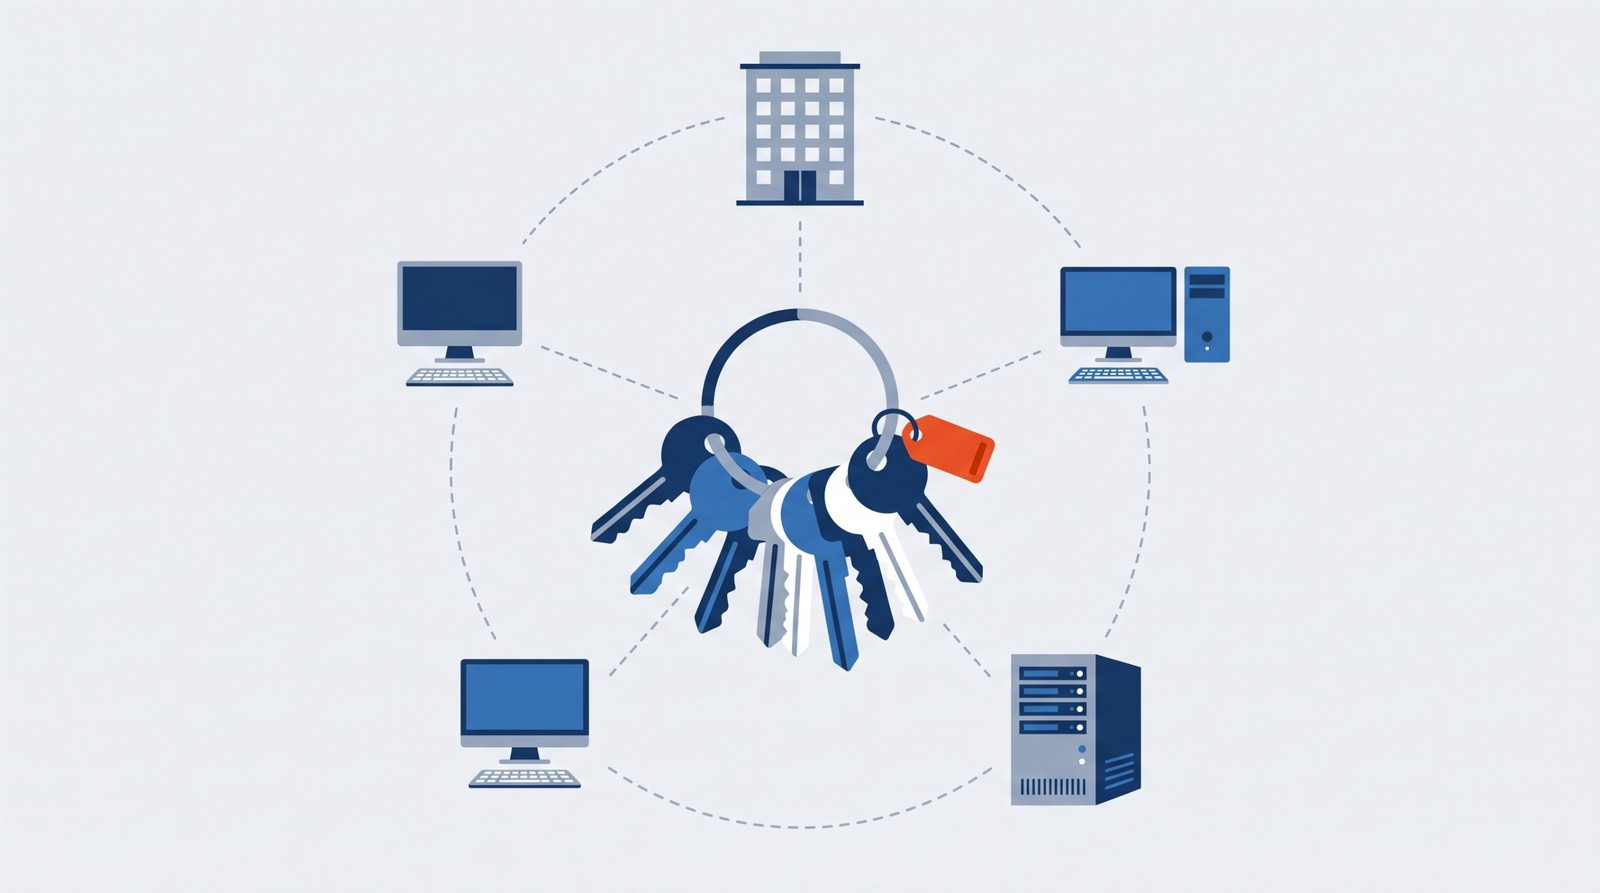
たとえるなら、AD は社内のすべての部屋の鍵をまとめた「鍵の束」です。普段は総務やシステム担当が管理していて、社員は自分に必要な鍵だけを借りて使っています。この鍵の束ごと攻撃者に渡ってしまうと、社内のどの PC にも、どのサーバーにも入れる状態になります。
社内にサーバーを置かず、Microsoft 365 などのクラウドだけを使っている会社でも、考え方は同じです。「全社の設定を変えられる管理者アカウント」を取られたら、被害は一部では済みません。
侵入から全社停止までの4段階
攻撃者は、入ってすぐに暗号化を始めるわけではありません。多くの場合、次の4つの段階を、目立たないように時間をかけて進めます。
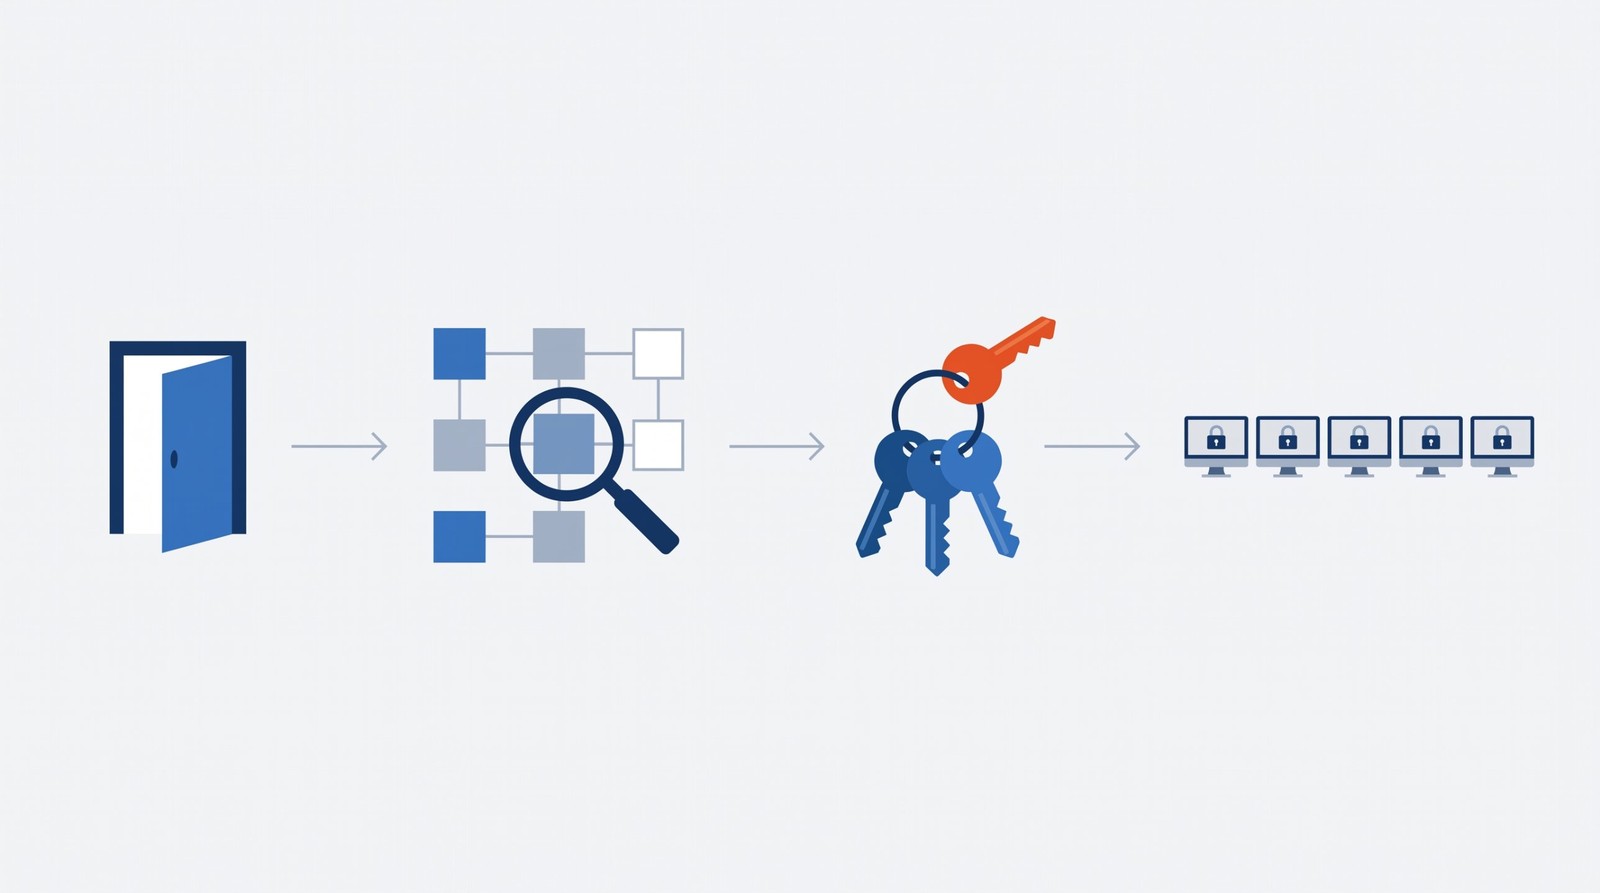
1. 入口を破る
更新されていない VPN 機器の弱点や、どこかで盗まれた社員の ID とパスワードを使って、社内のネットワークに入ります。この時点では、まだ社員1人分の権限しか持っていません。
2. 社内を見て回る
入った攻撃者は、社内にどんなサーバーや PC があり、どれが AD なのかを調べます。AD は業務に必要な範囲で、一般の社員にも社内の構成の一部を見せる作りになっているため、管理者の権限がなくても、誰が管理者で、どのアカウントが狙い目かがある程度分かってしまいます。
3. 管理者の権限を手に入れる
次に狙うのが、管理者の権限を持つアカウントです。何年も変えていないパスワード、複数のシステムで使い回しているパスワード、システムが自動で動くために作られた権限の強いアカウントなどが、突破口になります。管理者が普段の作業にも管理者アカウントを使っていると、その PC に残った情報から権限を奪われることもあります。
4. 全部の PC に一斉に配る
AD の管理者の権限を手に入れると、攻撃者は会社の設定を自由に変えられます。本来は全社の PC に設定やソフトを一斉に配るための仕組みを使って、ランサムウェアを同時に動かします。こうして、多くの PC とサーバーがほぼ同時に暗号化され、業務が止まります。
「ウイルス対策ソフトがあるから大丈夫」ではない理由
ウイルス対策ソフトや、外からの通信を見張る機器は、どれも必要な対策です。ただ、上の流れで攻撃者が使っているのは、社員や管理者の正規のアカウントと、もともと会社が使っている管理の機能です。外から見ると、普段のシステム担当の作業と見分けがつきにくく、気づいたときには全社に広がっていることがあります。
管理者の権限を取られると、ウイルス対策ソフトそのものを止められてしまう場合もあります。だからこそ、「入られないこと」に加えて、「入られても管理者の権限まで取られないこと」が大切になります。
中小企業がまず確認したい5つのこと
専門の担当者がいない会社でも、次の5つは自分たちで確認できます。分からない項目があれば、それ自体が見直しのきっかけです。
1. VPN 機器を最新にし、使っていない入口を閉じる
VPN 機器やリモートデスクトップは、侵入の入口の8割以上を占めます。機器のメーカーが出している更新が当たっているか、もう使っていない社外からの接続が開いたままになっていないかを確認してください。
2. 管理者アカウントが何個あり、誰のものか説明できるか
管理者の権限を持つアカウントを一覧にして、それぞれ誰が何のために使っているかを説明できるかを確かめます。辞めた人のアカウントや、用途の分からないアカウントが残っていれば、止めるか削除します。
3. 管理者が、普段の作業を管理者アカウントでしていないか
メールの確認やネットの閲覧など、普段の作業は一般のアカウントで行い、管理者アカウントは設定を変えるときだけ使うように分けます。これだけで、管理者の権限が PC に残る機会が減ります。
4. 何年も変えていない管理者・システム用のパスワードがないか
管理者のパスワードや、システムが自動で動くためのアカウントのパスワードは、一度設定したまま何年も変えていないことがよくあります。長く推測されにくいものに変え、ほかのシステムとの使い回しをやめます。
5. バックアップを社内のネットワークから切り離して取っているか
社内のサーバーにだけバックアップを置いていると、本体と一緒に暗号化されることがあります。社内のネットワークから切り離した場所にもバックアップを取り、実際に戻せるかを一度試しておくと、被害を受けたときに業務を早く再開できます。
まとめ
侵入を完全に防ぐことは、どの会社にもできません。被害の大きさを分けるのは、入られたあとに「全社の鍵の束」まで取られるかどうかです。まずは上の5つのうち、すぐに確認できるものから手をつけてみてください。
ホームページの裏側で使われている PHP の脆弱性については、PHPの脆弱性「php2shell」とは?ホームページ運営者が今すぐ確認すべきことでまとめています。社内の IT の使い方や管理のしかたの見直しは、AI導入・社内DXのページからご相談いただけます。
中出 亮太
合同会社WEBSOL 代表/CEO
中小企業のAI導入・DX支援、Web制作、自社SaaS「ventur」シリーズの開発を手がける。